لوازم نظافت خانه
 جارو رباتیک
 جارو برقی
 لوازم یدکی جارو
 پرزگیر
 شیشه شوی رباتیک
 دستگاه فوم ساز
 اتو بخار
 بخارشوی
 جارو شارژی
 روشنایی
 چراغ مطالعه
 آشپزخانه هوشمند
 هواپز
 مخلوط کن
 توستر
 قهوه ساز
 دستگاه تمیز کننده هوا
 فیلتر تصفیه هوا
 رطوبت ساز
 لوازم گرمایشی و سرمایشی
 پنکه

 صوتی
 اسپیکر
 تصویری
 اندروید باکس
 پروژکتور

 موبایل
 آیفون
 سامسونگ
 شیاومی
 ریلمی
 ناتینگ فون
 جی پلاس
 داریا
 گوشی ساده
 لپ تاپ و کامپیوتر
 مانیتور
 لپتاپ
 لوازم جانبی لپ تاپ و کامپیوتر
 اسمارت اکسسوری
 ساعت هوشمند
 ساعت هوشمند شیائومی
 ساعت هوشمند کیسلکت
 هندزفری
 هدست و هدفون
 میکروفون
 لوازم جانبی موبایل
 شارژر و کابل
 کاور موبایل
 هلدر و گیمبال
 بیمه نامه موبایل
 کنسول خانگی
 کنسول
 ایکس باکس
 پلی استیشن
 نینتندو
 بازی کنسول
 کنترلر
 هدست کنسول بازی
 کوله کنسول بازی
 لوازم جانبی کنسول بازی
 لوازم کار هوشمند
 لوازم تحریر
 ساعت هوشمند رومیزی

 لوازم نقلیه
 اسکوتر برقی
 دوچرخه برقی
 موتور برقی
 پمپ باد
 لوازم جانبی دوچرخه
 لوازم جانبی خودرو
 زیبایی و سلامت
 سشوار و اتو مو
 ماشین اصلاح
 عینک
 حشره کش
 لوازم ورزش
 ترازو
 ماساژور
 تردمیل
 دمبل ورزشی
 طناب
 دوچرخه ثابت
 کیف و کوله پشتی
 لوازم سفر
 چمدان
 سرگرمی

 پیچ گوشتی
 جعبه ابزار
 دریل شارژی
 قفل هوشمند
 متر
 مودم و WIFI
 تقویتکننده
 روتر
 دوربین ثبت وقایع خودرو (دشکم)
 لوازم هوشمند ساختمان
 دوربین نظارتی
 آیفون تصویری
 سنسور
 واکی تاکی
 ردیاب

اسکن امن کد QR با گوشی؛ پیش از باز کردن لینک چه چیزهایی را بررسی کنیم؟
اسکن امن کد QR با گوشی؛ پیش از باز کردن لینک چه چیزهایی را بررسی کنیم؟
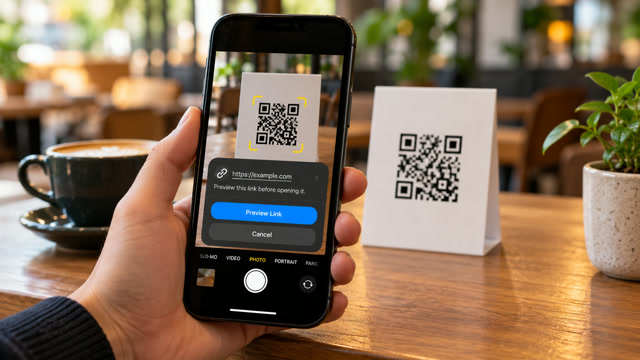
اسکن امن کد QR فقط به پیدا کردن مربعهای سیاهوسفید با دوربین محدود نمیشود؛ مهمترین بخش، بررسی مقصدی است که بعد از اسکن روی صفحه ظاهر میشود. یک کد میتواند صفحهٔ منو، شبکهٔ Wi-Fi یا بلیت را باز کند، اما همان شکل ساده ممکن است به یک وبسایت جعلی یا فرم سرقت اطلاعات برسد. پیش از لمس اعلان، نشانی را بخوانید، دامنه را با منبع اصلی تطبیق دهید و برای پرداخت یا ورود به حساب از کدی که جایگزین یا ناخواسته است استفاده نکنید. این راهنما اسکن امن کد QR با گوشی در Android و iPhone، بررسی مقصد و چکلیست تشخیص موقعیتهای پرریسک را توضیح میدهد.
خود QR معمولاً فایل اجرایی نیست؛ اغلب رشتهای از متن، نشانی وب، اطلاعات تماس یا تنظیم اتصال را در خود نگه میدارد. خطر از کاری شروع میشود که گوشی یا برنامهٔ اسکنر پس از خواندن آن پیشنهاد میدهد. بنابراین «اسکن کردن» را از «باز کردن مقصد» جدا کنید: دوربین میتواند کد را بخواند، اما تصمیم برای بازدید، ورود اطلاعات، نصب برنامه یا پرداخت باید آگاهانه باشد.
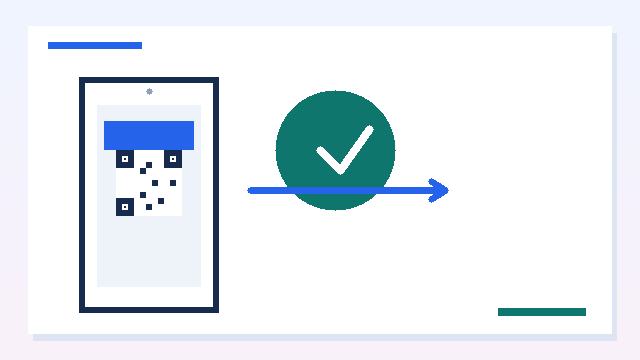
کد QR چه اطلاعاتی را میتواند منتقل کند؟
برای اسکن امن کد QR با گوشی، رایجترین نوع داده یعنی URL را پیش از بازکردن بخوانید؛ مثلاً مقصد میتواند منو یا صفحهٔ ثبتنام باشد. بعضی کدها متن کوتاه، شماره تلفن، ایمیل، کارت تماس، رویداد تقویم، اطلاعات اتصال Wi-Fi یا دادهٔ پرداخت را encode میکنند. ظاهر کد بهتنهایی به شما نمیگوید چه نوع دادهای داخلش است. به همین دلیل اسکنر باید پیش از اجرا، نوع محتوا یا مقصد را نشان دهد. اگر اپ اسکنر بدون نمایش مقصد فوراً مرورگر، پیامرسان یا پنجرهٔ پرداخت را باز میکند، از چنین رفتاری فاصله بگیرید و از دوربین اصلی یا اسکنر شناختهشدهٔ سیستم استفاده کنید.
در کد Wi-Fi، گوشی ممکن است پس از تأیید به شبکه وصل شود؛ این کار به معنی معتبر بودن مالک شبکه یا امن بودن آن نیست. در QR کارت تماس نیز ممکن است نام و شماره در فهرست مخاطبان ذخیره شود. یک کد تقویم میتواند رویدادی با عنوان یا پیوند اینترنتی بسازد. پیش از افزودن هر داده، متن نمایشدادهشده را بخوانید و فقط وقتی ادامه دهید که انتظار چنین نتیجهای را داشتهاید.
QR پویا ممکن است به نشانی واسط برود و بعداً مقصد یا شیوهٔ ثبت آمار آن عوض شود. بنابراین طراحی چاپی بهتنهایی نشانهٔ اعتماد نیست؛ مقصد نهایی و زمینهٔ ارائهٔ کد را هم بررسی کنید.
چرا کد QR میتواند دام باشد؟
در حملهای که گاهی «کوئیشینگ» نامیده میشود، مهاجم نشانی مخرب را پشت یک تصویر QR پنهان میکند. چون نشانی مانند لینک متنی جلوی چشم نیست، کاربر ممکن است بدون دیدن دامنه روی اعلان ضربه بزند. صفحهٔ جعلی میتواند طرح بانک، شرکت پستی، سرویس ابری یا سامانهٔ سازمانی را تقلید کند و از شما رمز، کد یکبارمصرف، اطلاعات کارت یا اجازهٔ دسترسی بخواهد. QRهای چاپشده در مکانهای عمومی هم ممکن است با برچسب دیگری پوشانده شوند؛ این موضوع روی دستگاه پارکومتر یا پوستر، خطر تعویض فیزیکی را ایجاد میکند.
نشانهٔ مهم، فشار برای تصمیم سریع است: «بسته در حال برگشت است»، «حساب شما مسدود میشود»، «برای دریافت تخفیف همین حالا پرداخت کنید» یا «برای دیدن جریمه اسکن کنید». اسکن امن کد QR با گوشی به معنی معتبر بودن ادعای همراه کد نیست. اگر پیام از طریق ایمیل یا پیامک غیرمنتظره آمده، از همان پیام وارد حساب نشوید؛ برنامه یا نشانی رسمی را خودتان باز کنید یا با شمارهای که از منبع معتبر میدانید تماس بگیرید. کمی تأخیر، بهتر از وارد کردن رمز در دامنهای شبیه به دامنهٔ واقعی است.
گاهی صفحهٔ مقصد فقط از شما میخواهد یک برنامه را نصب کنید، اعلانها را مجاز کنید یا فایل ناشناختهای بگیرید. نصب برنامه از لینکی که روی برچسب خیابانی یا پیام ناشناس آمده ریسک بیشتری دارد. برای برنامههای حساس، نام آن را مستقیماً در فروشگاه رسمی جستوجو کنید، ناشر و مجوزها را ببینید و از فایل نصبی خارج از فروشگاه فقط در صورت شناخت دقیق منبع استفاده کنید.
چطور اسکن امن کد QR را در iPhone انجام دهیم؟
برنامهٔ Camera را باز کنید و کد را در قاب دوربین قرار دهید. لازم نیست عکس بگیرید؛ پس از تشخیص، یک اعلان یا پیوند ظاهر میشود. قبل از لمس آن، دامنه یا نوع عملی را که پیشنهاد شده بخوانید. اگر نور کم است، محیط را روشن کنید یا از کنترل اسکن در Control Center استفاده کنید؛ روشن کردن چراغقوه میتواند خواندن تصویر را آسانتر کند. مسیر منوها ممکن است با نسخهٔ iOS و چیدمان کنترلها فرق داشته باشد، اما راهنمای Apple اسکن با Camera و کنترل Scan Code را شرح میدهد.
اگر اعلان به وبسایت میرود، به بخش اصلی دامنه توجه کنید، نه فقط ابتدای آدرس یا لوگوی صفحه. برای نمونه، `bank.example.security-check.invalid` متعلق به `example` نیست؛ دامنهٔ اصلی در این مثال `security-check.invalid` است. مرورگرهای موبایل همیشه URL کامل را بهطور خوانا نمایش نمیدهند، پس اگر مقصد کوتاهشده یا مبهم است، اعلان را باز نکنید. عبارت HTTPS به معنی رمزگذاری اتصال است و بهتنهایی ثابت نمیکند که صاحب سایت همان سازمانی است که ادعا میکند.
در iPhone، اسکن امن کد QR با گوشی از Camera یا کنترل اسکن انجام میشود؛ اما تصمیم باز کردن لینک با شماست. برای ورود به حساب، ترجیحاً برنامهٔ رسمی آن سرویس را از صفحهٔ اصلی گوشی باز کنید. اگر کد برای پرداخت است، مبلغ و نام پذیرنده را در صفحهٔ رسمی درگاه یا اپ بانکی دوباره بررسی کنید. اگر نام پذیرنده با مکان یا فروشنده نمیخواند، تراکنش را متوقف کنید.
مراحل اسکن امن کد QR در Android
برای اسکن امن کد QR با گوشی Android، Camera یا Google Lens را به کار ببرید؛ مدلها و پوستهها متفاوتاند. در گوشیهای Pixel، راهنمای رسمی Google استفاده از Camera یا گزینهٔ Scan QR code در تنظیمات سریع را توضیح میدهد. تصویر را ثابت نگه دارید، کد را کامل داخل قاب بیاورید و صبر کنید تا پیوند یا متن پیشنهادی نمایش داده شود. آن را تنها وقتی لمس کنید که مقصد با انتظار شما سازگار باشد. از نصب یک اسکنر نامشخص که تبلیغ تمامصفحه نشان میدهد یا برای خواندن QR درخواست دسترسیهای غیرمرتبط میکند خودداری کنید.
اگر Camera گوشی شما اسکن QR ندارد، ابتدا تنظیمات خود برنامهٔ دوربین یا Google Lens را بررسی کنید. مجوز دوربین برای اسکن طبیعی است، اما دسترسی دائمی به مخاطبان، پیامک یا موقعیت مکانی برای خواندن یک کد معمولاً توضیحی نمیخواهد. مجوز برنامه را فقط در حد نیاز بدهید. پس از اسکن، اگر از شما خواسته شد پروفایل شبکه، تنظیم VPN، گواهی امنیتی یا برنامهٔ مدیریت دستگاه نصب کنید، بدون راهنمایی معتبر سازمانی این کار را انجام ندهید؛ چنین تغییرهایی میتوانند مسیر ترافیک یا کنترل دستگاه را عوض کنند.
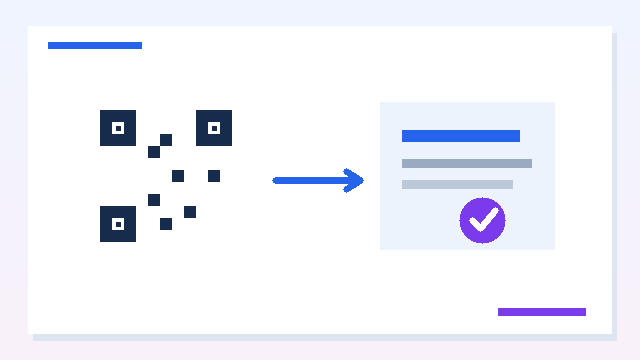
چکلیست بررسی نشانی و اقدام
در محیط عمومی، اسکن امن کد QR با گوشی را با بررسی برچسب و مقصد آغاز کنید.
- دامنه را بخوانید: غلط املایی، خط تیرهٔ غیرمنتظره، حروف جایگزینشده و پسوند نامربوط را بررسی کنید.
- مبدأ QR را ببینید: برچسب روی کد را لمس کنید تا پوشیده یا دستکاری نشده باشد. کد چاپشده را با صفحهٔ رسمی محل مقایسه کنید.
- از عجله دوری کنید: پیام تهدیدآمیز یا جایزهٔ فوری دلیل اعتماد نیست.
- دادهٔ حساس وارد نکنید: برای دیدن منو یا دریافت رسید، معمولاً رمز بانکی یا کد یکبارمصرف لازم نیست.
- درخواست نصب را متوقف کنید: اپ یا فایل را فقط از منبع معتبر و شناختهشده بگیرید.
- عملیات را بازبینی کنید: پیش از افزودن Wi-Fi، مخاطب، تقویم یا پرداخت، دادهٔ نمایشدادهشده را بخوانید.
- اگر تردید دارید: برنامهٔ رسمی سرویس را باز کنید یا آدرس سایت را خودتان تایپ کنید.
| چیزی که بعد از اسکن میبینید | بررسی پیشنهادی | چه زمانی ادامه ندهیم؟ |
|---|---|---|
| پیوند وب | نام دامنه و املای آن را با سایت رسمی تطبیق دهید. | دامنه ناشناس، کوتاهشده یا مشابهسازیشده است. |
| درخواست ورود یا پرداخت | از اپ رسمی یا نشانی تایپشدهٔ خودتان وارد شوید؛ مبلغ و پذیرنده را کنترل کنید. | درخواست رمز یا کد فوری و غیرمنتظره است. |
| اتصال Wi-Fi | نام شبکه و محل ارائهدهنده را بپرسید. | مالک شبکه مشخص نیست یا از شما پروفایل ناشناس میخواهد. |
| دریافت یا نصب برنامه | نام ناشر را در فروشگاه رسمی بررسی کنید. | فایل APK یا پروفایل از پیام ناشناس دانلود میشود. |
| مخاطب یا رویداد | نام، شماره، تاریخ و پیوندهای درجشده را بخوانید. | محتوا با کاری که انتظار داشتهاید همخوان نیست. |
اگر QR را باز کردید یا اطلاعات وارد شد چه کنیم؟
اسکن امن کد QR با گوشی تا دیدن دامنهٔ واقعی کامل نمیشود؛ برای پرداخت، اطلاعات پذیرنده را هم بسنجید.
پس از اسکن امن کد QR با گوشی، اگر فقط صفحه را باز کردهاید و دادهای ندادهاید، آن را ببندید و دانلودها را بررسی کنید. اگر فایل ناشناختهای ذخیره شد، آن را اجرا نکنید. سیستمعامل و برنامهها را بهروز نگه دارید و اعلانهای مشکوکی را که همان صفحه فعال کرده خاموش کنید. اگر رمز را در صفحهٔ مشکوک وارد کردهاید، از دستگاه یا اپ رسمی وارد حساب شوید، رمز را عوض کنید و نشستهای فعال را بررسی کنید. اگر از همان رمز در سرویسهای دیگر استفاده شده، آنها را هم تغییر دهید.
اگر کد یکبارمصرف بانکی یا اطلاعات کارت را وارد کردهاید، فوراً با بانک از شمارهٔ رسمی تماس بگیرید و وضعیت تراکنشها را بررسی کنید. در صورت پرداخت، رسید و زمان را نگه دارید و از مسیر رسمی گزارش دهید. اگر شماره تلفن، رمز یا ایمیل را افشا کردهاید، مراقب پیامهای بعدی باشید؛ کلاهبردار ممکن است با اطلاعات همان فرم تماس بگیرد و خود را پشتیبانی معرفی کند. اقدام را فقط از مسیر رسمی شرکت یا بانک پیگیری کنید.
اگر QR به نصب برنامهای منجر شده که آن را نمیشناسید، دسترسیهایش را لغو کنید و برنامه را حذف کنید. حذف برنامه ممکن است برای بررسی بیشتر کافی نباشد؛ نشانههایی مانند پنجرههای غیرعادی، ورودهای ناشناخته به حساب یا مصرف دادهٔ غیرمعمول را جدی بگیرید. در چنین وضعی راهنمای امنیتی سازندهٔ گوشی یا کارشناس مورداعتماد را دنبال کنید. مقالهٔ اهمیت بهروزرسانی امنیتی Android و راهنمای کارهایی که پس از گمشدن گوشی باید انجام دهید میتواند در آمادگی حساب و دستگاه کمک کند.
روشهای رایج اسکن را با هم اشتباه نگیریم
اسکن امن کد QR با گوشی را برای هر پرداخت پیش از تأیید دوباره بررسی کنید.
دوربین پیشفرض معمولاً برای خواندن یک QR کافی است و نیاز به نصب اپ جداگانه را کم میکند. Google Lens ممکن است اطلاعات تصویری دیگری هم تشخیص دهد؛ در هر دو حالت، مقصد نمایشدادهشده باید جداگانه ارزیابی شود. اسکنرهای QR ثالثی که تاریخچهٔ اسکن، تبلیغ یا اشتراک پولی دارند، برای یک نیاز ساده ضروری نیستند. اگر اپی نصب کردهاید، مجوزها و شرایط حذف داده را مرور کنید. وجود نام یک برند یا تصویر قفل در صفحه مقصد هم دلیل کافی برای وارد کردن اطلاعات نیست.
برای کارهای مهم، از روش جایگزین استفاده کنید. منوی رستوران را میتوان از وبسایت یا حساب اجتماعی رسمی آن مجموعه پیدا کرد؛ برای پرداخت، شمارهٔ پذیرنده را از خود فروشنده بپرسید؛ برای بازنشانی حساب، اپ رسمی را اجرا کنید. این کار زنجیرهٔ اعتماد را کوتاه میکند و احتمال اشتباه در دامنه را پایین میآورد. برای محافظت بیشتر از حسابها، راهنمای Passkey و ورود بدون رمز را هم ببینید.
پرسشهای متداول درباره اسکن امن کد QR
آیا خودِ دیدن یا اسکن کردن QR گوشی را آلوده میکند؟
معمولاً اسکن فقط داده را میخواند؛ خطرهای اصلی از بازکردن مقصد، دانلود فایل، دادن مجوز یا وارد کردن اطلاعات ناشی میشود. از اسکنر معتبر استفاده کنید و اعلان مقصد را پیش از لمس بخوانید.
آیا HTTPS ثابت میکند سایت معتبر است؟
خیر. HTTPS اتصال را رمزگذاری میکند، اما هر دامنهای میتواند گواهی HTTPS داشته باشد. نام دامنه و هویت سرویس را جداگانه بررسی کنید.
اگر QR روی پوستر عمومی چسبانده شده باشد چه کنم؟
بررسی کنید برچسب روی QR اصلی چسبانده نشده باشد. برای پرداخت یا ورود، از تابلو و وبسایت رسمی همان کسبوکار نشانی جایگزین را بگیرید.
کد QR برای وصل شدن به Wi-Fi امن است؟
کد میتواند نام شبکه و رمز را منتقل کند، اما ایمن بودن شبکه را ثابت نمیکند. نام شبکه را با میزبان یا کارکنان محل تطبیق دهید و از اتصال به شبکهٔ ناشناس برای ورود بانکی پرهیز کنید.
آیا نصب اپ QR خوان لازم است؟
در بیشتر گوشیهای جدید، Camera یا ابزار داخلی کافی است. فقط در صورت نیاز واقعی از اپ معتبر استفاده کنید و مجوزهای نامرتبط را نپذیرید.
جمعبندی: اسکن امن کد QR با گوشی
اسکن امن کد QR یعنی مقصد را پیش از باز کردن ارزیابی کنید، نه اینکه به شکل کد یا محل نصب آن اعتماد کنید. URL را بخوانید، نام دامنه را با مرجع واقعی بسنجید و برای رمز، کد بانکی یا نصب اپ عجله نکنید. اگر پیام یا برچسب مشکوک است، مسیر رسمی را خودتان باز کنید. صفحهٔ راهنمای Apple درباره اسکن QR با iPhone و راهنمای رسمی Google برای QR در Pixel جزئیات گامها را نشان میدهند؛ FTC نیز درباره پیوندهای مخرب در هشدار کلاهبرداری QR نکات محافظتی ارائه کرده است.